Marak Portal Kampus Palsu Disebar Jelang Tahun Ajaran Baru, Begini Modusnya
06 September 2025 |
11:00 WIB
Desyinta Nuraini
Jurnalis Hypeabis.id
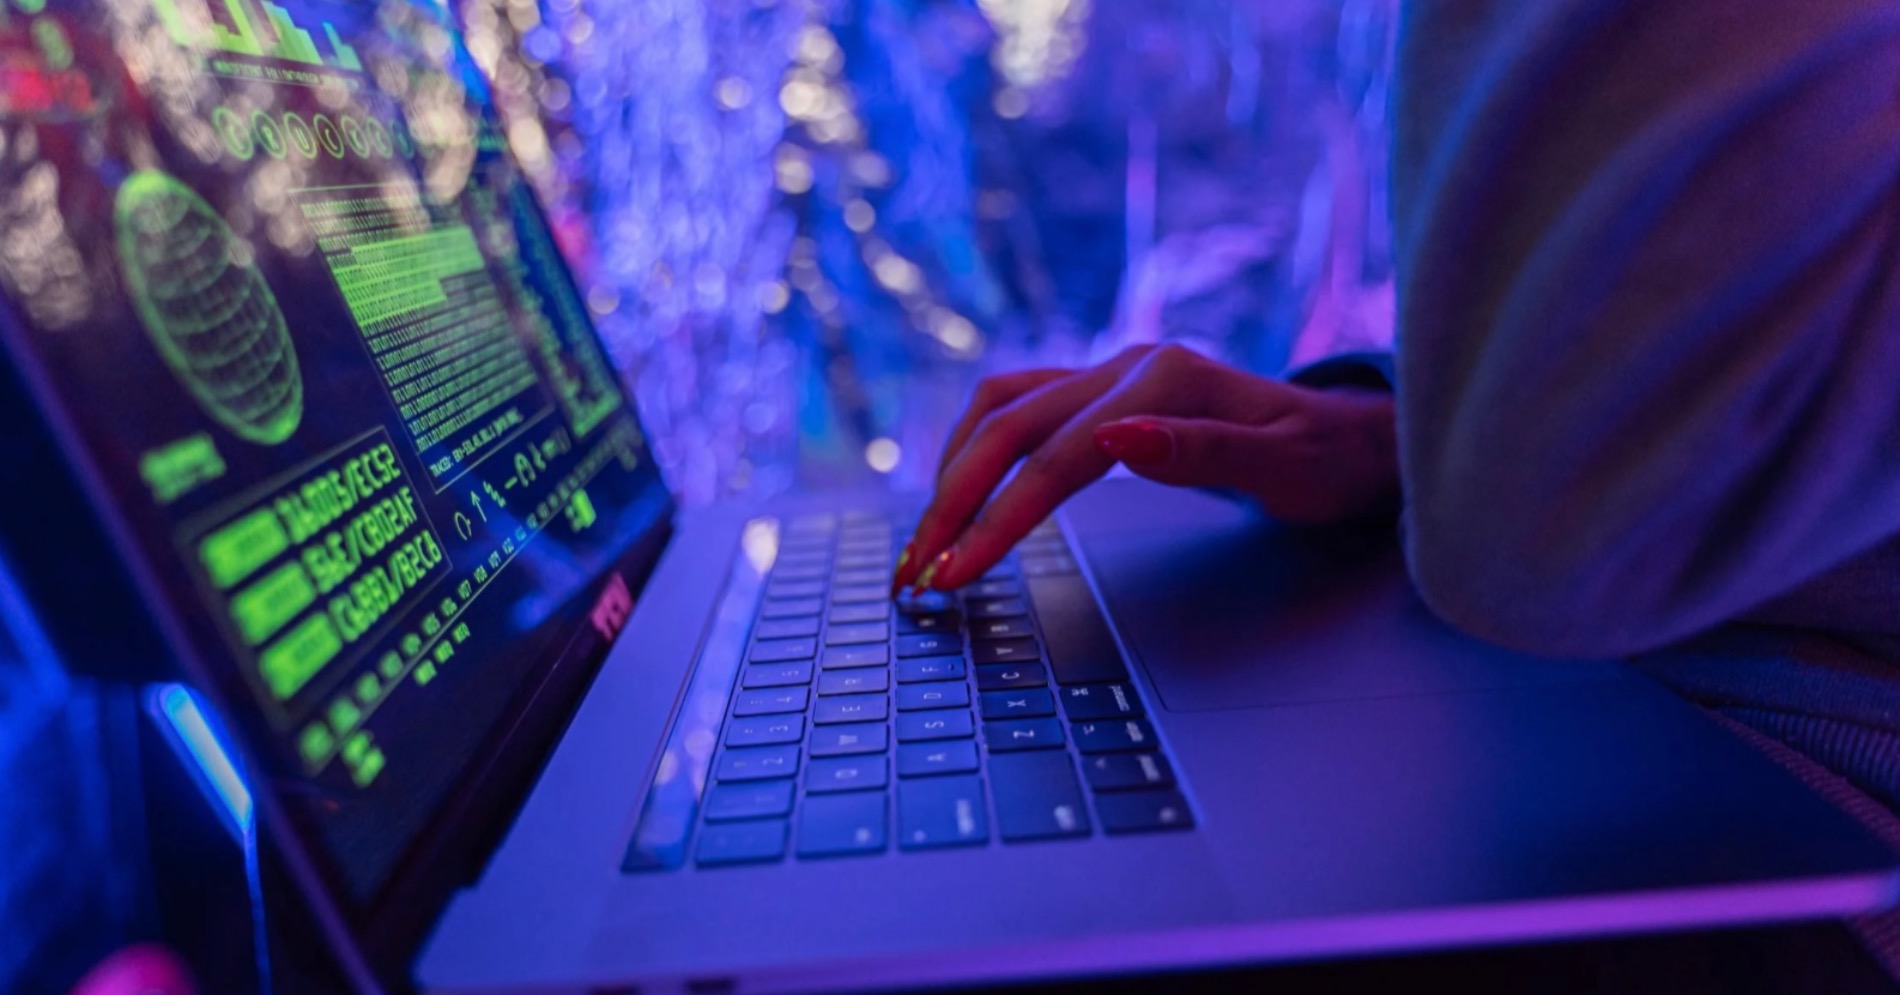
Gelombang halaman web phishing yang menargetkan mahasiswa dan dosen marak menjelang tahun ajaran baru. Dari pantauan perusahaan keamanan siber dan privasi digital global, Kaspersky, para penyerang menyebarkan portal login palsu yang meniru situs web resmi Universitas.
Analis Konten Web Senior di Kaspersky Olga Altukhova menerangkan, portal login palsu dibuat untuk mengelabui pengguna agar memasukkan kredensial yang dapat mengakibatkan pencurian data atau hilangnya akses sepenuhnya ke akun kampus mereka. Tautan ke portal phishing ini didistribusikan melalui email atau muncul di hasil pencarian web saat mencari halaman login institusi akademik.
Baca juga: ASEAN Foundation–Google Bekali 3 Juta Warga Asia Tenggara Hadapi Penipuan Daring
Portal palsu ini sangat mirip dengan branding dan desain sistem universitas yang sah. Mahasiswa dari berbagai institusi akademik di berbagai wilayah telah menjadi target, termasuk Asia, Eropa, dan Amerika Latin.
“Portal login palsu ini dapat terlihat meyakinkan, mengeksploitasi kepercayaan yang diberikan mahasiswa dan profesor terhadap sistem universitas mereka,” ujar Olga dikutip Hypeabis,id, Jumat (6/9/2025).
Dia menjelaskan, jika pengguna memasukkan kredensial mereka di portal akademik palsu ini, penjahat siber dapat mencuri data sensitif seperti detail login yang memberikan akses ke akun universitas yang berisi informasi pribadi, catatan akademik, dan data keuangan. Penyerang juga dapat mengubah kata sandi, memblokir mahasiswa dan profesor dari sumber daya penting seperti materi kuliah, email, atau sistem pembayaran.
Akun yang diretas kemudian dapat digunakan untuk mengirim email phishing kepada rekan-rekan, menyebarkan serangan di dalam jaringan universitas “Perguruan tinggi dan universitas rentan karena ketergantungan mereka pada platform digital dan tingginya volume pengguna yang mengakses sistem selama masa belajar-mengajar,” tambah Olga.
Oleh karena itu, Kaspersky katanya mendesak komunitas akademik untuk tetap waspada dan memeriksa ulang alamat web halaman login institusi pendidikan mereka. Hal ini penting untuk menghindari kehilangan data.
Setidaknya ada beberapa langkah yang bisa dilakukan agar tetap aman terhadap penipuan di ruang lingkup akademis. Pertama, aktifkan autentikasi multifaktor (MFA) untuk menambah lapisan keamanan ekstra pada akun online.
“Gunakan pengelola kata sandi andal yang tidak hanya menyimpan kata sandi Anda, tetapi juga secara otomatis menghasilkan kata sandi sekali pakai untuk 2FA,” saran Olga.
Kedua, gunakan solusi keamanan yang andal untuk perlindungan komprehensif dari berbagai ancaman. Ketiga, tetap skeptis. Olga meminta agar selalu berhati-hati saat menemukan penawaran yang terlalu bagus untuk menjadi kenyataan, terutama jika penawaran tersebut memerlukan pembayaran atau informasi pribadi di muka.
Keempat, teliti secara menyeluruh setiap beasiswa, hadiah, atau penawaran yang diterima. Cari detail kontak resmi dan konfirmasi keabsahannya sebelum mengambil tindakan apa pun.
Kelima, hindari berbagi data sensitif secara online kecuali benar-benar yakin akan keabsahan permintaan tersebut. Terakhir, gunakan situs web resmi sekolah atau universitas, platform beasiswa yang diakui, dan penjual tepercaya saat melakukan pembayaran atau memberikan informasi pribadi.
(Baca artikel Hypeabis.id lainnya di Google News)
Analis Konten Web Senior di Kaspersky Olga Altukhova menerangkan, portal login palsu dibuat untuk mengelabui pengguna agar memasukkan kredensial yang dapat mengakibatkan pencurian data atau hilangnya akses sepenuhnya ke akun kampus mereka. Tautan ke portal phishing ini didistribusikan melalui email atau muncul di hasil pencarian web saat mencari halaman login institusi akademik.
Baca juga: ASEAN Foundation–Google Bekali 3 Juta Warga Asia Tenggara Hadapi Penipuan Daring
Portal palsu ini sangat mirip dengan branding dan desain sistem universitas yang sah. Mahasiswa dari berbagai institusi akademik di berbagai wilayah telah menjadi target, termasuk Asia, Eropa, dan Amerika Latin.
“Portal login palsu ini dapat terlihat meyakinkan, mengeksploitasi kepercayaan yang diberikan mahasiswa dan profesor terhadap sistem universitas mereka,” ujar Olga dikutip Hypeabis,id, Jumat (6/9/2025).
Dia menjelaskan, jika pengguna memasukkan kredensial mereka di portal akademik palsu ini, penjahat siber dapat mencuri data sensitif seperti detail login yang memberikan akses ke akun universitas yang berisi informasi pribadi, catatan akademik, dan data keuangan. Penyerang juga dapat mengubah kata sandi, memblokir mahasiswa dan profesor dari sumber daya penting seperti materi kuliah, email, atau sistem pembayaran.
Akun yang diretas kemudian dapat digunakan untuk mengirim email phishing kepada rekan-rekan, menyebarkan serangan di dalam jaringan universitas “Perguruan tinggi dan universitas rentan karena ketergantungan mereka pada platform digital dan tingginya volume pengguna yang mengakses sistem selama masa belajar-mengajar,” tambah Olga.
Oleh karena itu, Kaspersky katanya mendesak komunitas akademik untuk tetap waspada dan memeriksa ulang alamat web halaman login institusi pendidikan mereka. Hal ini penting untuk menghindari kehilangan data.
Setidaknya ada beberapa langkah yang bisa dilakukan agar tetap aman terhadap penipuan di ruang lingkup akademis. Pertama, aktifkan autentikasi multifaktor (MFA) untuk menambah lapisan keamanan ekstra pada akun online.
“Gunakan pengelola kata sandi andal yang tidak hanya menyimpan kata sandi Anda, tetapi juga secara otomatis menghasilkan kata sandi sekali pakai untuk 2FA,” saran Olga.
Kedua, gunakan solusi keamanan yang andal untuk perlindungan komprehensif dari berbagai ancaman. Ketiga, tetap skeptis. Olga meminta agar selalu berhati-hati saat menemukan penawaran yang terlalu bagus untuk menjadi kenyataan, terutama jika penawaran tersebut memerlukan pembayaran atau informasi pribadi di muka.
Keempat, teliti secara menyeluruh setiap beasiswa, hadiah, atau penawaran yang diterima. Cari detail kontak resmi dan konfirmasi keabsahannya sebelum mengambil tindakan apa pun.
Kelima, hindari berbagi data sensitif secara online kecuali benar-benar yakin akan keabsahan permintaan tersebut. Terakhir, gunakan situs web resmi sekolah atau universitas, platform beasiswa yang diakui, dan penjual tepercaya saat melakukan pembayaran atau memberikan informasi pribadi.
(Baca artikel Hypeabis.id lainnya di Google News)





Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.