Pelaku Bisnis Jadi Target Serangan Malware Lewat USB, Begini Cara Mencegahnya
29 April 2025 |
09:02 WIB
Desyinta Nuraini
Jurnalis Hypeabis.id
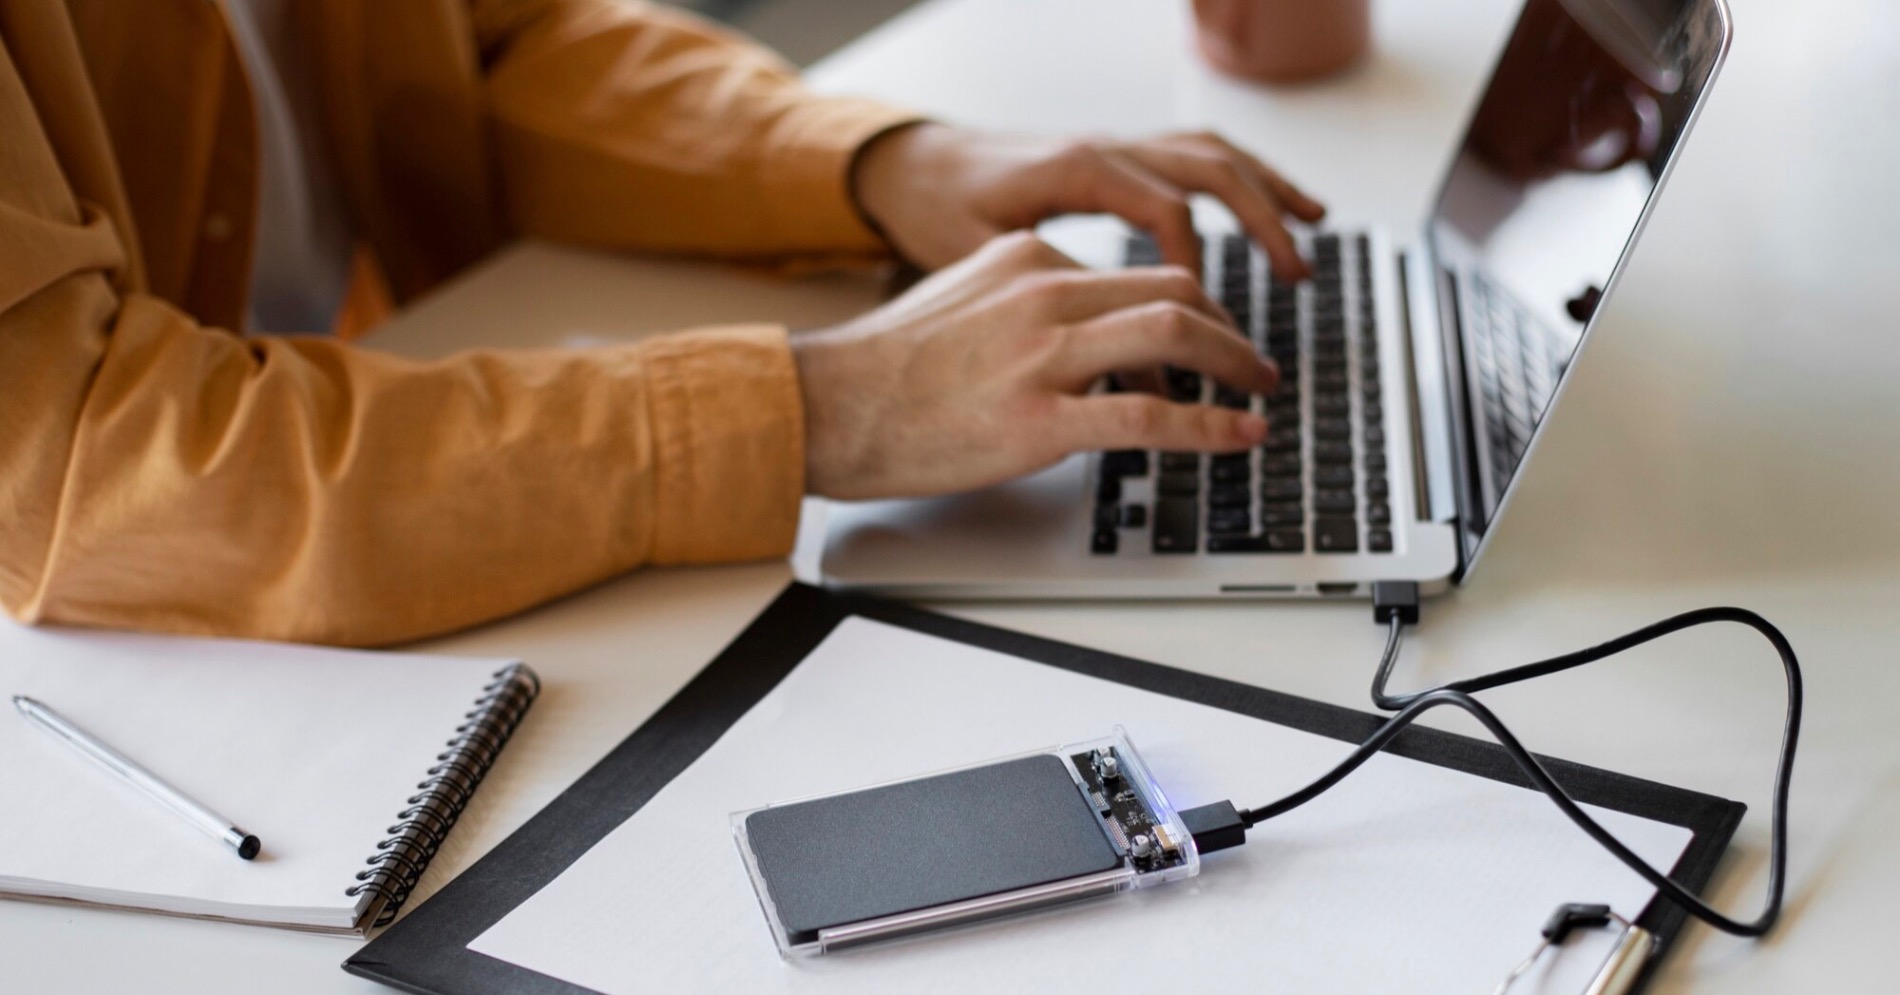
Pelaku bisnis rentan terkena serangan kejahatan dunia maya. Dari temuan Kaspersky, terdapat hampir 50 juta serangan malware pada perangkat yang menargetkan bisnis di Asia Tenggara (SEA), termasuk di Indonesia. Serangan ini berasal dari drive USB dan media yang dapat dilepas.
Yeo Siang Tiong, General Manager Kaspersky untuk Asia Tenggara, menerangkan ancaman pada perangkat yang disebarkan melalui metode offline, melibatkan penggunaan perangkat fisik, seperti drive USB, hard drive eksternal, atau media yang dapat dilepas lainnya, untuk mengirimkan perangkat lunak berbahaya ke sistem target.
Tidak seperti serangan siber tradisional yang mengandalkan konektivitas internet, serangan ini mengeksploitasi kepercayaan yang diberikan pengguna pada perangkat fisik.
Baca juga: Waspada Beli HP Android di Toko Tidak Resmi, Risiko Malware Berbahaya Menanti
Menjelang akhir 2024, para ahli di Kaspersky menemukan kasus drive USB yang dikembangkan oleh entitas pemerintah di Asia Tenggara untuk menyimpan dan mentransfer file secara aman di lingkungan yang sensitif, telah disusupi. Kode berbahaya telah disuntikkan ke dalam perangkat lunak manajemen aksesnya, yang memungkinkannya untuk mencuri file rahasia dari partisi aman drive tersebut.
“Selain itu, kode tersebut bertindak sebagai worm USB, menyebarkan infeksi ke drive lain dengan jenis yang sama, yang menyoroti sifat canggih dari ancaman ini,” jelasnya, Senin (28/4/2025).
Kaspersky diketahui memblokir 49,3 juta ancaman lokal yang menyasar pelaku bisnis antara Januari hingga Desember 2024. Jumlah ini meningkat 15 persen dibandingkan dengan hampir 43 juta serangan offline pada 2023.
Singapura mencatat lonjakan tertinggi serangan offline pada 2024 yakni 88 persen. Diikuti oleh Malaysia (47%), Vietnam (25%), Thailand (20%), dan Filipina (16%). Hanya Indonesia yang mencatat sedikit penurunan ancaman lokal sebesar kurang dari 3% dibadingkan tahun sebelumnya.
Kendati demikian, Indonesia masih menempati posisi kedua yang entitas bisnisnya mendapat serangan offline dengan total 16 juta serangan. Adapun Vietnam menempati posisi pertama dengan 21 juta serangan, sementara Singapura menempati posisi terakhir dengan 900.000 serangan.
“Kita telah melihat insiden nyata serangan siber canggih yang memanfaatkan USB dan drive yang dapat dilepas untuk menginfeksi seluruh perusahaan,” tutur Yeo.
Seiring serangan malware offline terus berkembang, bisnis dan organisasi di Asia Tenggara menurutnya harus tetap waspada dan proaktif dalam upaya keamanan siber. Caranya yakni dengan memahami risiko siber dan menerapkan pertahanan yang kuat.
Untuk menghindari menjadi korban serangan tertarget menggunakan metode offline, peneliti Kaspersky menyarankan individu dan organisasi melakukan beberapa langkah. Pertama, berikan tim SOC akses ke intelijen ancaman (TI) terbaru.
Kedua, tingkatkan keterampilan tim keamanan siber untuk mengatasi ancaman tertarget terbaru dengan pelatihan online yang dikembangkan oleh para ahli GReAT. Ketiga, terapkan solusi keamanan tingkat perusahaan yang mendeteksi ancaman tingkat lanjut di tingkat jaringan pada tahap awal.
Keempat, gunakan solusi terpusat dan otomatis untuk memungkinkan perlindungan menyeluruh atas semua aset. Kelima, perkenalkan pelatihan kesadaran keamanan dan ajarkan keterampilan praktis kepada tim karena banyak serangan tertarget dimulai dengan phishing atau teknik rekayasa sosial lainnya. Terakhir, perbarui OS dan perangkat lunak sesegera mungkin dan lakukan secara berkala.
(Baca artikel Hypeabis.id lainnya di Google News)


Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.