Penipuan Lewat Email Semakin Rapi, Kenali 3 Modusnya
20 November 2025 |
12:00 WIB
Desyinta Nuraini
Jurnalis Hypeabis.id
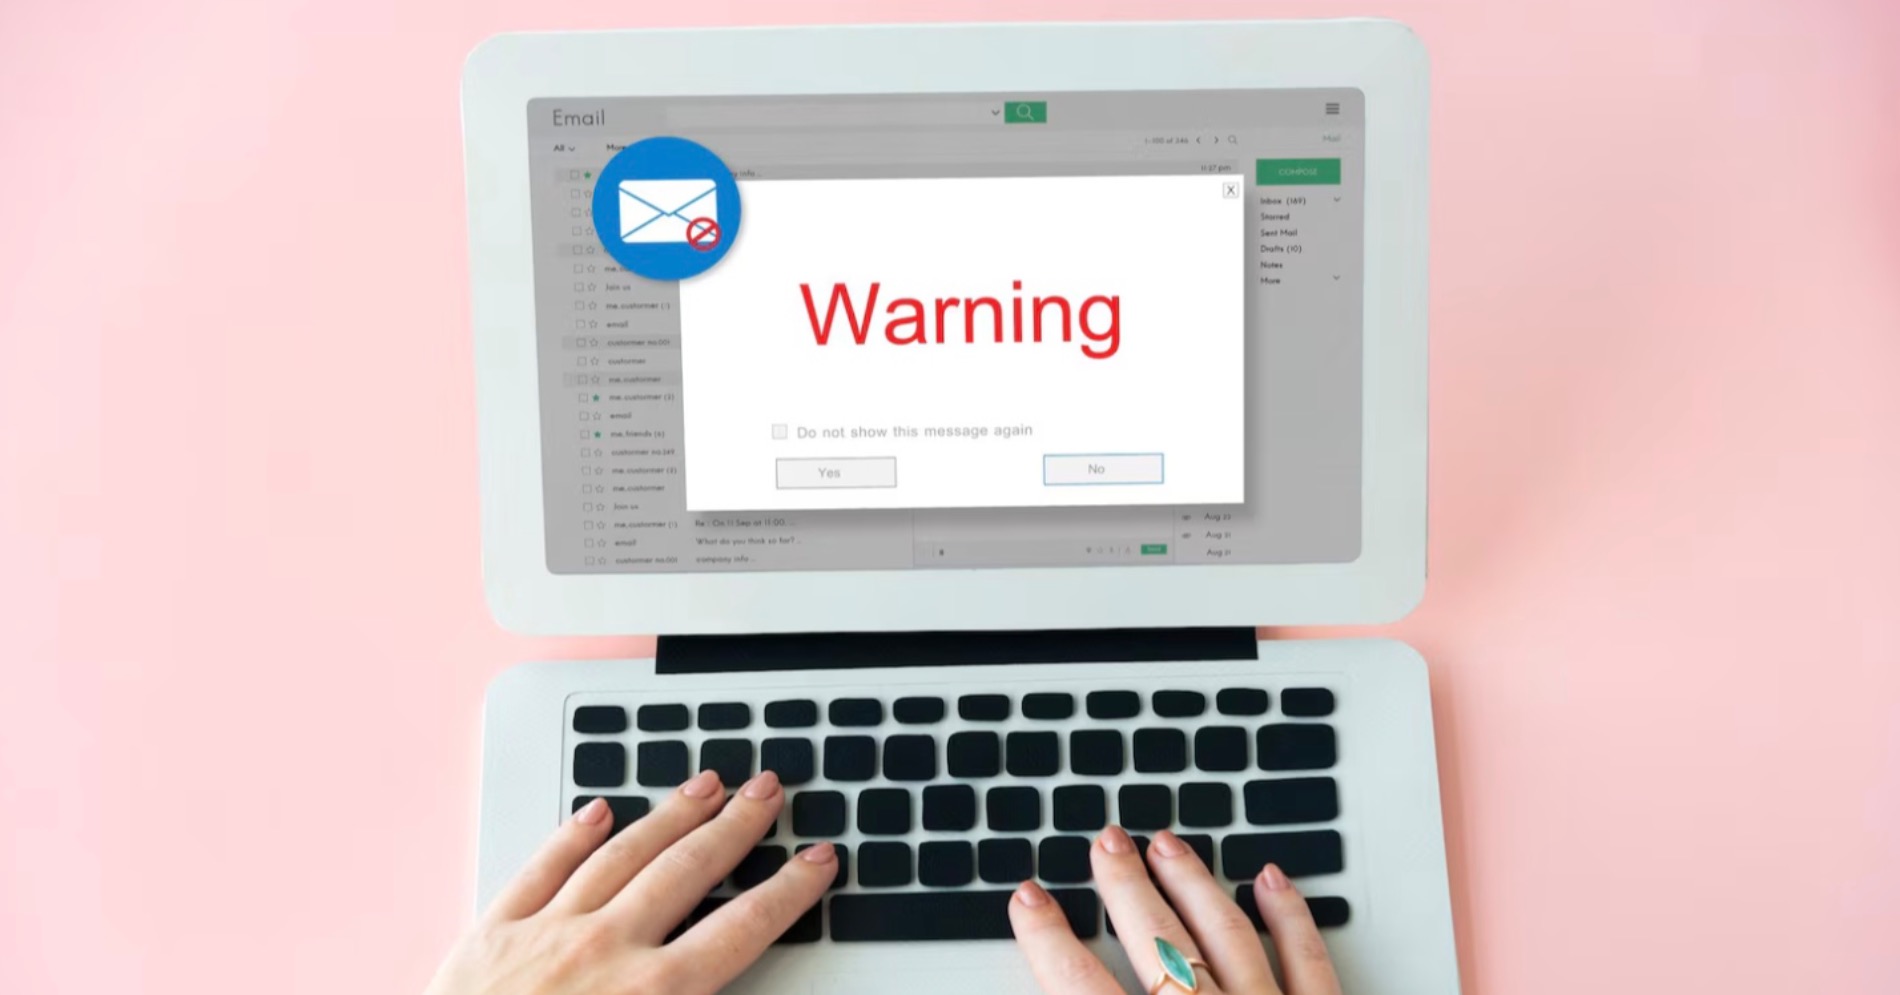
Serangan penipuan email kembali meningkat dengan pola yang makin rapi dan sulit dideteksi. Pasalnya, para penjahat siber ini diketahui menyisipkan detail pribadi, mulai dari nama lengkap hingga nomor telepon, ke dalam pesan palsu agar tampak kredibel dan memicu kepanikan korban.
Dari temuan Kaspersky, modus yang dipakai penipu yakni menyamar sebagai peretas yang mengaku dapat menyebarluaskan data pribadi, lembaga penegak hukum yang mengedarkan surat panggilan palsu, bahkan pembunuh bayaran yang menuntut tebusan.
Informasi yang diambil dari kebocoran data ini kemudian dipakai untuk membangun teror psikologis, memaksa korban percaya bahwa mereka sedang berada dalam bahaya nyata. Dari temuan Kaspersky, ada beberapa modus yang dipakai para pelaku.
Baca juga: Kelompok APT Kembangkan Senjata Baru, Serangan Siber Kian Sulit Terdeteksi
Modus yang paling umum adalah penipu menyamar sebagai peretas. Mereka mengaku telah menyusup ke perangkat korban, mengambil alih kamera, mikrofon, hingga riwayat penelusuran. Dalam email, pelaku sering kali mengklaim memiliki rekaman eksplisit yang diduga diambil saat korban sedang mengakses konten dewasa.
Ancaman untuk menyebarluaskan bukti itu menjadi bahan tekanan, disertai tuntutan tebusan ratusan dolar AS dalam bentuk kripto dengan janji untuk menghapus data setelah pembayaran. Email-email ini mungkin menyertakan narasi terperinci tentang dugaan pelanggaran, termasuk penjelasan jenis malware dan saran tentang keamanan yang lebih baik.
Kaspersky juga mencatat modus yang lebih ekstrem. Pelaku menyamar sebagai pembunuh bayaran (hitman) yang mengaku telah menerima kontrak untuk menghabisi korban.
Dalam skema ini, pengirim mengklaim telah membuat kontrak yang mengikat korban, tetapi menawarkan untuk mengampuni mereka jika mereka menawar lebih tinggi dari pembayar awal. Email tersebut menyertakan dompet aset kripto untuk tebusan, membingkai penipu tersebut sebagai perantara yang "baik hati". Skenario ini mengandalkan rasa takut, alih-alih rasa malu, dengan menjanjikan nyawa korban sebagai imbalan pembayaran.
Modus lain yang tak kalah berbahaya adalah penyamaran sebagai lembaga penegak hukum internasional seperti Europol. Korban menerima email berisi surat panggilan palsu dalam format PDF atau DOC, lengkap dengan stempel, tanda tangan, dan pasal hukum yang direkayasa.
Mereka dituduh terlibat kejahatan serius, mulai dari eksploitasi anak hingga perdagangan manusia, lalu diminta menghubungi alamat email tertentu untuk menyelesaikan kasus. Dalam banyak kasus, komunikasi lanjutan berujung pada permintaan pembayaran denda melalui kripto. Skema ini terutama marak di Eropa dengan pesan berbahasa Prancis, Spanyol, dan Portugis.
Analis Spam Senior di Kaspersky Anna Lazaricheva, menerangkan, pelaku kini memanfaatkan berbagai teknik penghindaran agar lolos dari filter keamanan email. Penipu menyematkan ancaman dalam lampiran, mencampur huruf dari alfabet berbeda, menambah tanda diakritik dalam HTML, memvariasikan font, memasukkan simbol acak, hingga menyembunyikan teks dalam tabel HTML yang tidak terlihat.
Nois seperti ini katanya membuat deteksi jauh lebih sulit karena setiap email tampak unik tetapi tetap terbaca oleh manusia. “Misalnya, alamat kripto mungkin dikaburkan dengan entitas HTML untuk menghindari filter tanpa menghalangi kemampuan korban untuk menyalinnya,” tutur Anna dalam keterangannya, Senin (17/11/2025).
Untuk menghindari menjadi korban, Kaspersky menyarankan pengguna agar lebih waspada dan melakukan langkah-langkah dasar keamanan digital. Pertama, verifikasi identitas pengirim. Selalu periksa kolom "Dari" pada email dan bandingkan dengan alamat email balasan di kolom "Balas-Ke" atau yang disebutkan dalam teks pesan. Perbedaan sering kali mengindikasikan penipuan.
Kedua, abaikan lampiran dan tautan. Jangan membuka lampiran atau tautan yang tidak diminta karena mungkin berisi malware. Jangan klik tautan yang mencurigakan karena dapat mengarah ke situs phishing atau penipuan.
Ketiga, kenali tanda-tanda penghindaran. Cari format teks yang tidak biasa, huruf campuran dari alfabet yang berbeda, atau simbol acak – ini adalah tanda bahaya spam.
Keempat, pahami prosedurnya. Lembaga penegak hukum yang sah kemungkinan besar tidak akan mengirimkan surat panggilan melalui email atau meminta pembayaran kripto, mereka selalu menggunakan saluran resmi.
Kelima, klaim periksa fakta. Cari lembaga, undang-undang, atau organisasi yang disebutkan secara daring. Jika tidak ada atau detailnya tidak cocok, itu adalah penipuan.
Terakhir, laporkan dan amankan. Teruskan email yang mencurigakan ke pihak berwenang seperti unit kejahatan siber setempat dan segera perbarui perangkat lunak keamanan perangkat.
Dari temuan Kaspersky, modus yang dipakai penipu yakni menyamar sebagai peretas yang mengaku dapat menyebarluaskan data pribadi, lembaga penegak hukum yang mengedarkan surat panggilan palsu, bahkan pembunuh bayaran yang menuntut tebusan.
Informasi yang diambil dari kebocoran data ini kemudian dipakai untuk membangun teror psikologis, memaksa korban percaya bahwa mereka sedang berada dalam bahaya nyata. Dari temuan Kaspersky, ada beberapa modus yang dipakai para pelaku.
Baca juga: Kelompok APT Kembangkan Senjata Baru, Serangan Siber Kian Sulit Terdeteksi
Modus yang paling umum adalah penipu menyamar sebagai peretas. Mereka mengaku telah menyusup ke perangkat korban, mengambil alih kamera, mikrofon, hingga riwayat penelusuran. Dalam email, pelaku sering kali mengklaim memiliki rekaman eksplisit yang diduga diambil saat korban sedang mengakses konten dewasa.
Ancaman untuk menyebarluaskan bukti itu menjadi bahan tekanan, disertai tuntutan tebusan ratusan dolar AS dalam bentuk kripto dengan janji untuk menghapus data setelah pembayaran. Email-email ini mungkin menyertakan narasi terperinci tentang dugaan pelanggaran, termasuk penjelasan jenis malware dan saran tentang keamanan yang lebih baik.
Kaspersky juga mencatat modus yang lebih ekstrem. Pelaku menyamar sebagai pembunuh bayaran (hitman) yang mengaku telah menerima kontrak untuk menghabisi korban.
Dalam skema ini, pengirim mengklaim telah membuat kontrak yang mengikat korban, tetapi menawarkan untuk mengampuni mereka jika mereka menawar lebih tinggi dari pembayar awal. Email tersebut menyertakan dompet aset kripto untuk tebusan, membingkai penipu tersebut sebagai perantara yang "baik hati". Skenario ini mengandalkan rasa takut, alih-alih rasa malu, dengan menjanjikan nyawa korban sebagai imbalan pembayaran.
Modus lain yang tak kalah berbahaya adalah penyamaran sebagai lembaga penegak hukum internasional seperti Europol. Korban menerima email berisi surat panggilan palsu dalam format PDF atau DOC, lengkap dengan stempel, tanda tangan, dan pasal hukum yang direkayasa.
Mereka dituduh terlibat kejahatan serius, mulai dari eksploitasi anak hingga perdagangan manusia, lalu diminta menghubungi alamat email tertentu untuk menyelesaikan kasus. Dalam banyak kasus, komunikasi lanjutan berujung pada permintaan pembayaran denda melalui kripto. Skema ini terutama marak di Eropa dengan pesan berbahasa Prancis, Spanyol, dan Portugis.
Analis Spam Senior di Kaspersky Anna Lazaricheva, menerangkan, pelaku kini memanfaatkan berbagai teknik penghindaran agar lolos dari filter keamanan email. Penipu menyematkan ancaman dalam lampiran, mencampur huruf dari alfabet berbeda, menambah tanda diakritik dalam HTML, memvariasikan font, memasukkan simbol acak, hingga menyembunyikan teks dalam tabel HTML yang tidak terlihat.
Nois seperti ini katanya membuat deteksi jauh lebih sulit karena setiap email tampak unik tetapi tetap terbaca oleh manusia. “Misalnya, alamat kripto mungkin dikaburkan dengan entitas HTML untuk menghindari filter tanpa menghalangi kemampuan korban untuk menyalinnya,” tutur Anna dalam keterangannya, Senin (17/11/2025).
Untuk menghindari menjadi korban, Kaspersky menyarankan pengguna agar lebih waspada dan melakukan langkah-langkah dasar keamanan digital. Pertama, verifikasi identitas pengirim. Selalu periksa kolom "Dari" pada email dan bandingkan dengan alamat email balasan di kolom "Balas-Ke" atau yang disebutkan dalam teks pesan. Perbedaan sering kali mengindikasikan penipuan.
Kedua, abaikan lampiran dan tautan. Jangan membuka lampiran atau tautan yang tidak diminta karena mungkin berisi malware. Jangan klik tautan yang mencurigakan karena dapat mengarah ke situs phishing atau penipuan.
Ketiga, kenali tanda-tanda penghindaran. Cari format teks yang tidak biasa, huruf campuran dari alfabet yang berbeda, atau simbol acak – ini adalah tanda bahaya spam.
Keempat, pahami prosedurnya. Lembaga penegak hukum yang sah kemungkinan besar tidak akan mengirimkan surat panggilan melalui email atau meminta pembayaran kripto, mereka selalu menggunakan saluran resmi.
Kelima, klaim periksa fakta. Cari lembaga, undang-undang, atau organisasi yang disebutkan secara daring. Jika tidak ada atau detailnya tidak cocok, itu adalah penipuan.
Terakhir, laporkan dan amankan. Teruskan email yang mencurigakan ke pihak berwenang seperti unit kejahatan siber setempat dan segera perbarui perangkat lunak keamanan perangkat.



Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.