8 Jurus Menjaga Keamanan Siber di Sektor Industri, Cegah Kerugian Finansial
10 May 2025 |
12:30 WIB
Desyinta Nuraini
Jurnalis Hypeabis.id
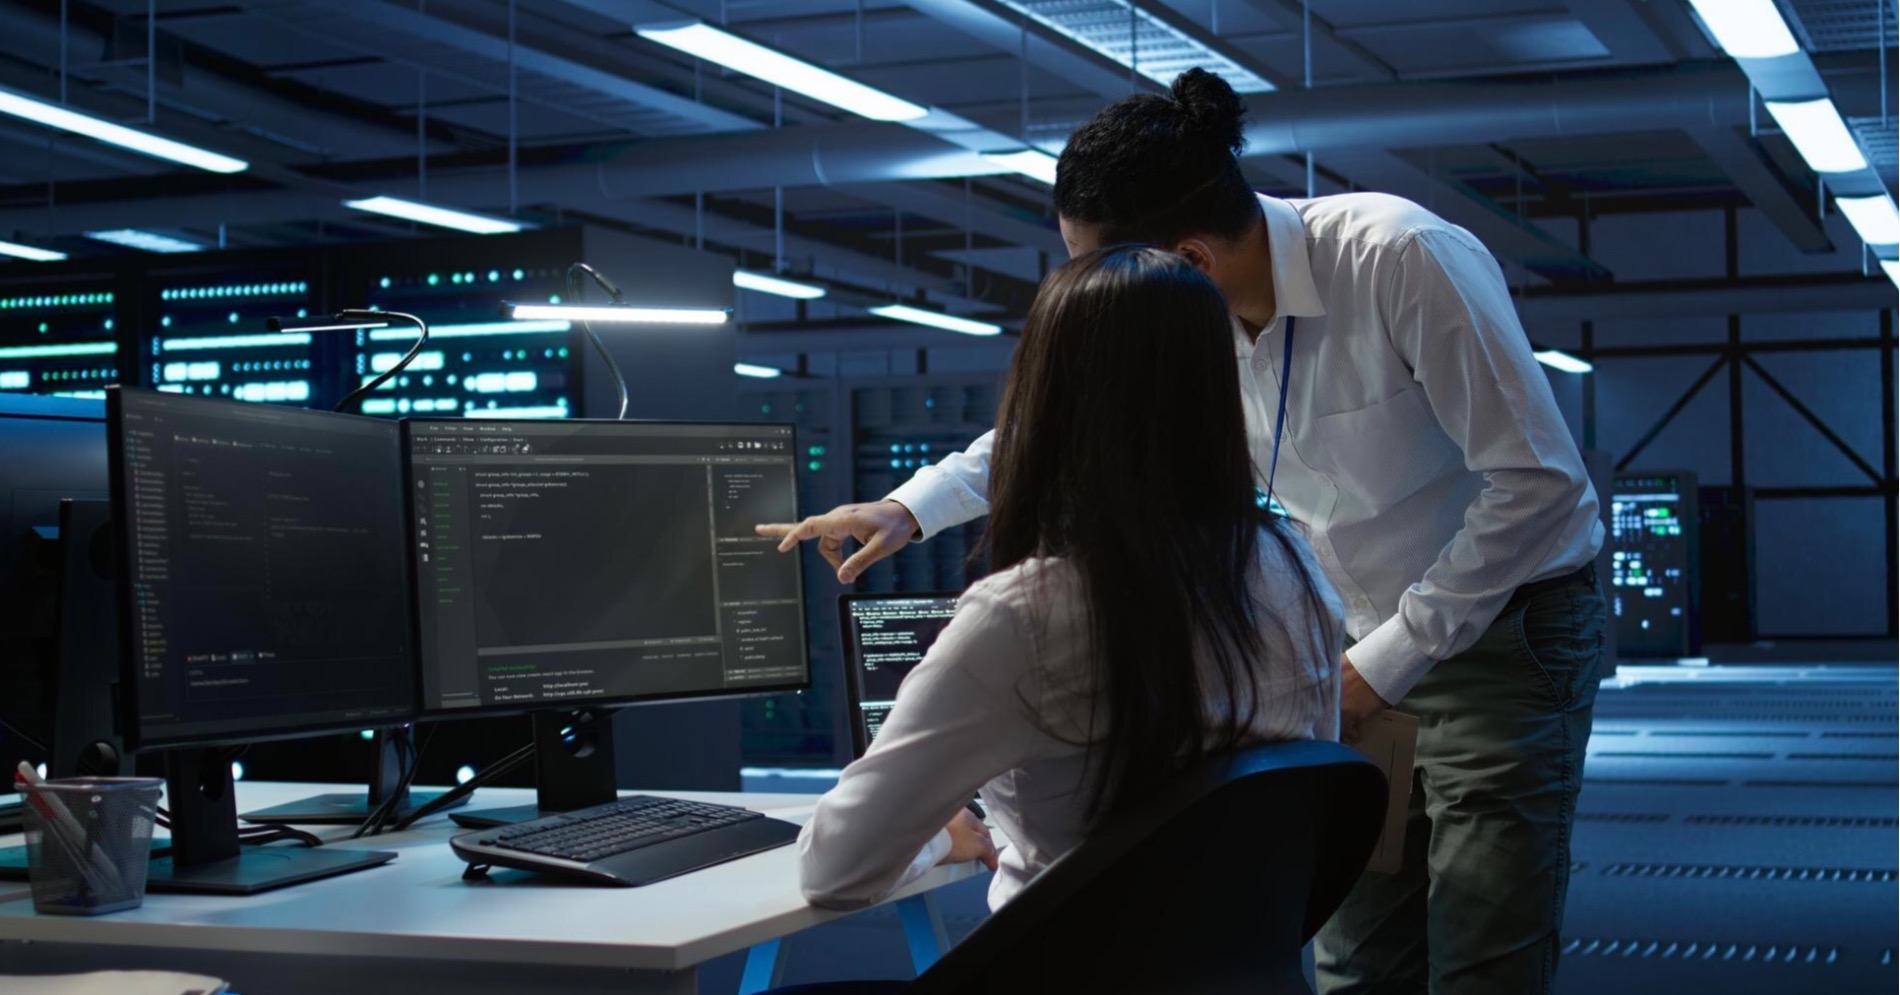
Sektor industri semakin rentan terhadap ancaman siber. Serangan dunia maya yang makin intens, dapat menyebabkan gangguan operasional, kerugian finansial, hingga membahayakan keselamatan. Namun, tidak sampai 50 persen perusahaan yang bergelut di sektor ini cukup siap menjaga keamanan siber mereka.
Menurut tim Kaspersky MDR, perusahaan industri mengalami lebih banyak insiden daripada sektor lain, dengan pangsa 25,7 persen pada 2024. Firma analis dan penasihat global Omdia menemukan bahwa 80 persen perusahaan manufaktur mengalami peningkatan yang signifikan dalam keseluruhan insiden atau pelanggaran keamanan tahun lalu, tetapi hanya 45 persen yang cukup siap dalam keamanan siber.
Baca juga: Indonesia Krisis Talenta Keamanan Siber, Ancaman Serangan Capai 36 Juta Kasus
Managing Director Kaspersky untuk Asia Pasifik, Adrian Hia, menerangkan bahwa sistem kontrol industri sangat rentan diserang penjahat dunia maya. Pasalnya, sistem ini merupakan tulang punggung proses industri yang penting.
Sementara itu, satu serangan siber dapat mengakibatkan dampak finansial yang besar, termasuk kerugian langsung dari pencurian, biaya pemulihan, denda regulasi, dan hilangnya peluang bisnis. “Dibutuhkan strategi keamanan siber yang terstruktur untuk menghasilkan premi asuransi yang lebih rendah dengan menunjukkan pendekatan proaktif terhadap mitigasi risiko siber,” ujarnya, dikutip Hypeabis.id, Jumat (9/5/2025).
Adrian menerangkan ada beberapa langkah yang bisa dilakukan sektor industri untuk meningkatkan keamanan siber mereka. Apa saja? Simak ulasannya di bawah ini yuk, Genhype.
Mulailah dengan membangun atau memperbarui inventaris aset. Perhitungkan sistem, perangkat lunak, perangkat keras, segmen jaringan, saluran, jalur komunikasi, dan perangkat untuk memahami apa yang harus diamankan. Inventaris komprehensif ini memastikan semua aset berharga diamankan.
Lakukan penilaian risiko terperinci untuk memahami tingkat risiko saat ini dalam organisasi, dengan mempertimbangkan vektor ancaman potensial dan tindakan pencegahan yang ada atau terencana. Penilaian ini membantu memprioritaskan investasi dan mencegah gangguan yang berpotensi menimbulkan kerugian.
Terapkan langkah-langkah keamanan penting, seperti perlindungan titik akhir, untuk menjaga operasi. Ini melibatkan pembuatan dasar keamanan yang ditujukan untuk menjaga dan melindungi integritas sistem OT operasional sambil mendeteksi, memblokir, dan memperbaiki ancaman siber.
Terapkan deteksi ancaman dan anomali untuk mengidentifikasi ancaman sejak dini dan memahami bagaimana serangan berkembang, sehingga memungkinkan respons cepat untuk menghindari gangguan dan tetap memperkuat postur keamanan perusahaan.
Lakukan audit keamanan rutin dan fokus pada kepatuhan untuk membangun gambaran realistis tentang keamanan siber perusahaan. Evaluasi sistematis ini memastikan keselarasan dengan kriteria dan tolok ukur, meningkatkan kepatuhan terhadap praktik terbaik, dan menghasilkan sistem yang tangguh.
Perbaiki arsitektur jaringan dengan mengatur dan melindunginya melalui zona dan saluran. Zona mengelompokkan jaringan, perangkat, dan layanan berdasarkan fungsi dan kekritisan, sementara saluran mewakili jalur komunikasi yang menyatukan zona atau menghubungkannya ke jaringan eksternal.
Kembangkan Pusat Operasi Keamanan (SOC) yang matang dengan kemampuan analisis proaktif dan kontekstual untuk mengelola serangan yang kompleks. Terus kembangkan kemampuan SOC dengan fitur intelijen ancaman dan respons insiden untuk menyelidiki, mempertahankan, dan mengurangi ancaman dengan cepat.
Menjamin toleransi kesalahan dengan menguji infrastruktur perusahaan melalui latihan yang mensimulasikan serangan siber skala besar. Persiapan ini memastikan bahwa sistem kontrol industri dapat bertahan dan pulih dari insiden siber tanpa mengorbankan keberlangsungan operasional. “Manusia merupakan aset terbesar suatu organisasi, tetapi mereka juga merupakan titik kerentanan yang potensial, oleh karena itu para karyawan harus diberi pelatihan secara berkala,” jelas Adrian.
Menurut tim Kaspersky MDR, perusahaan industri mengalami lebih banyak insiden daripada sektor lain, dengan pangsa 25,7 persen pada 2024. Firma analis dan penasihat global Omdia menemukan bahwa 80 persen perusahaan manufaktur mengalami peningkatan yang signifikan dalam keseluruhan insiden atau pelanggaran keamanan tahun lalu, tetapi hanya 45 persen yang cukup siap dalam keamanan siber.
Baca juga: Indonesia Krisis Talenta Keamanan Siber, Ancaman Serangan Capai 36 Juta Kasus
Managing Director Kaspersky untuk Asia Pasifik, Adrian Hia, menerangkan bahwa sistem kontrol industri sangat rentan diserang penjahat dunia maya. Pasalnya, sistem ini merupakan tulang punggung proses industri yang penting.
Sementara itu, satu serangan siber dapat mengakibatkan dampak finansial yang besar, termasuk kerugian langsung dari pencurian, biaya pemulihan, denda regulasi, dan hilangnya peluang bisnis. “Dibutuhkan strategi keamanan siber yang terstruktur untuk menghasilkan premi asuransi yang lebih rendah dengan menunjukkan pendekatan proaktif terhadap mitigasi risiko siber,” ujarnya, dikutip Hypeabis.id, Jumat (9/5/2025).
Adrian menerangkan ada beberapa langkah yang bisa dilakukan sektor industri untuk meningkatkan keamanan siber mereka. Apa saja? Simak ulasannya di bawah ini yuk, Genhype.


Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.