AI Mendorong Serangan Cloud Kian Masif
07 January 2026 |
19:30 WIB
Fajar Sidik
Hypeabis.id
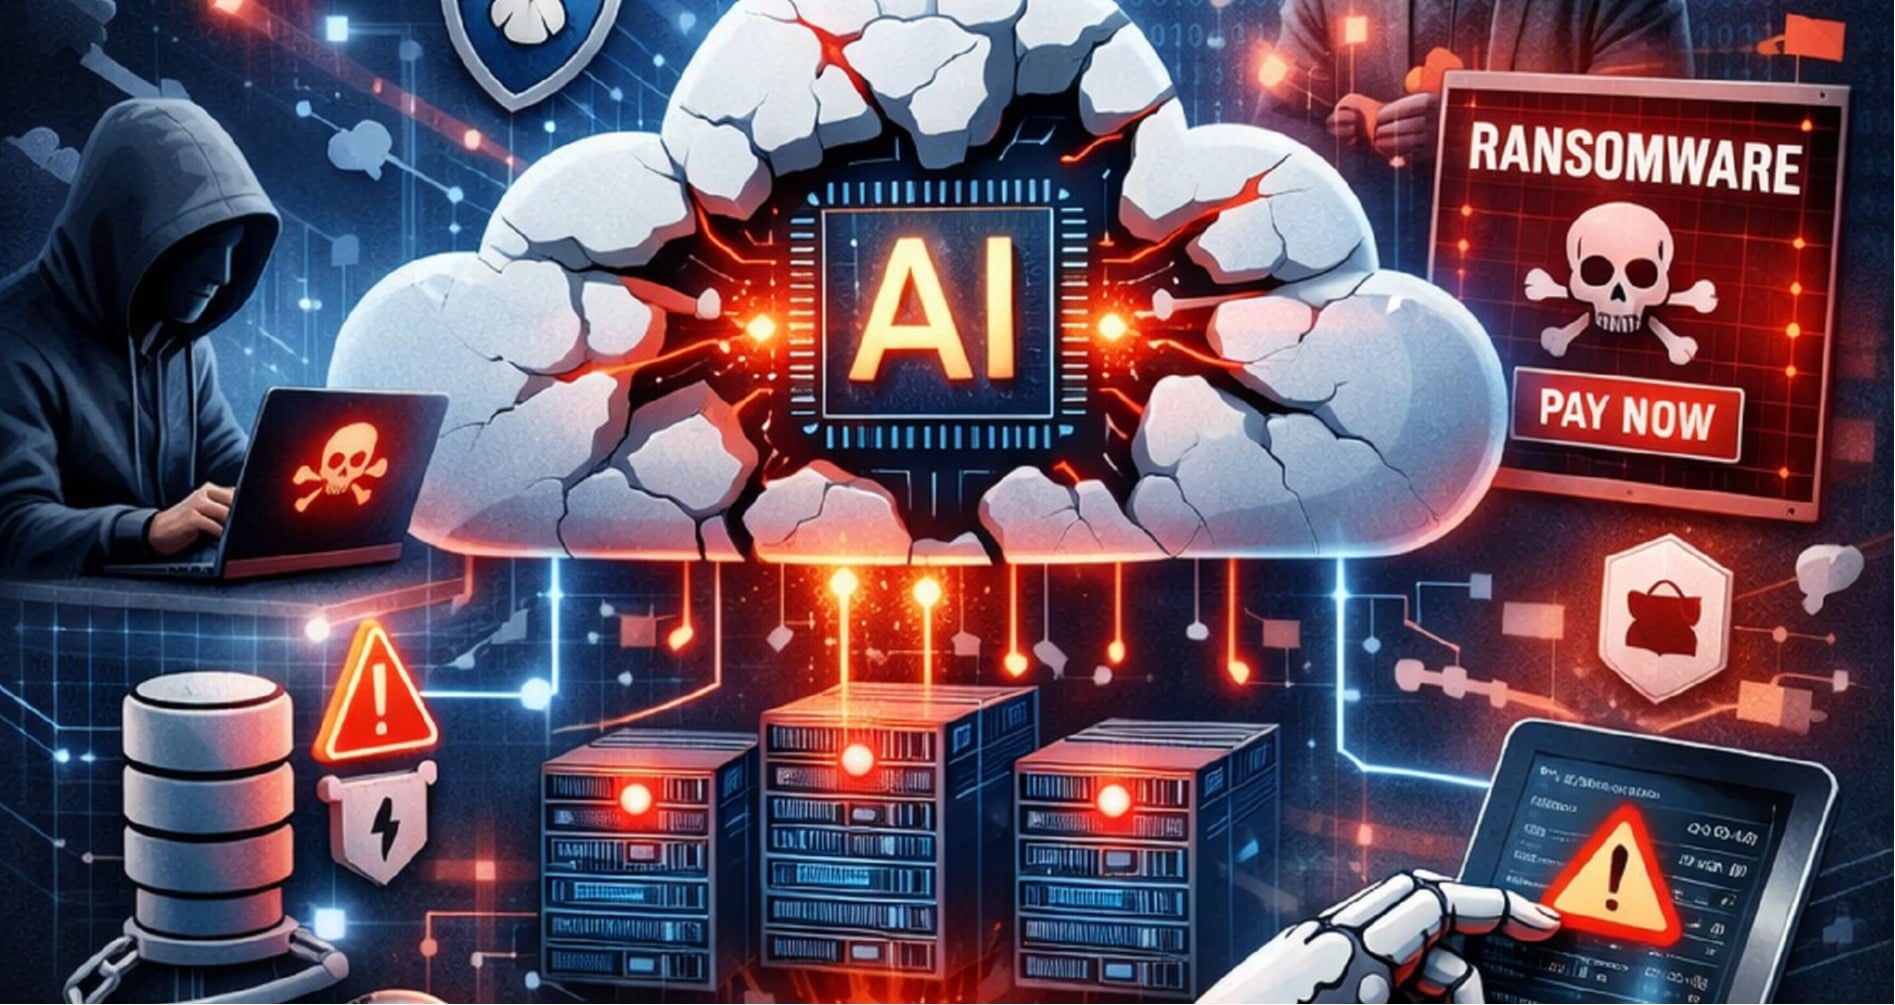
Adopsi AI yang cepat memicu lonjakan risiko keamanan cloud yang belum pernah terjadi sebelumnya. Palo Alto Networks, perusahaan keamanan siber global, dalam laporan tahunannya merilis State of Cloud Security Report 2025, yang mengungkap bagaimana AI mendorong perluasan serangan cloud yang kian masif.
Seiring dengan pertumbuhan infrastruktur cloud untuk menampung masuknya beban kerja AI, infrastruktur ini telah menjadi target penting, dengan 99% responden melaporkan setidaknya satu serangan pada sistem AI mereka dalam setahun terakhir.
Baca juga: Perusahaan di Asia Tenggara Hadapi Krisis Keamanan Cloud
Secara bersamaan, munculnya pengkodean getaran berbantuan GenAI, yang digunakan oleh 99% responden, menghasilkan kode yang tidak aman lebih cepat daripada yang dapat ditinjau oleh tim keamanan. Dari 52% tim yang mengirimkan kode setiap minggu, hanya 18% yang dapat memperbaiki kerentanan pada kecepatan itu, meninggalkan risiko yang tidak tertangani dengan cepat di seluruh lingkungan cloud.
Elad Koren, Wakil Presiden Manajemen Produk, Cortex mengatakan bahwa etika organisasi secara agresif menskalakan investasi cloud untuk mendukung inisiatif AI, di mana mereka secara tidak sengaja membuka pintu ke vektor serangan baru yang canggih.
"Penelitian kami menegaskan bahwa pendekatan tradisional untuk keamanan cloud tidak memadai, membuat tim keamanan memerangi ancaman kecepatan mesin dengan alat yang terfragmentasi dan siklus perbaikan manual yang lambat," katanya dalam keterangan resmi.
Untuk itu, tim membutuhkan lebih dari sekadar dasbor yang menyoroti risiko yang tidak akan pernah bisa mereka bakar, sehingga mereka harus bertransformasi dengan platform yang mengutamakan agen yang mencakup kode ke cloud ke SOC untuk akhirnya beroperasi lebih cepat daripada musuh.
Berdasarkan survei terhadap lebih dari 2.800 eksekutif dan praktisi keamanan di 10 negara, laporan tersebut mengungkapkan perubahan penting yang didorong oleh AI di cloud yang mencakup perbatasan baru risiko cloud, di mana penyerang dengan cepat berputar untuk mengeksploitasi lapisan dasar cloud, menargetkan infrastruktur API, identitas, dan pergerakan jaringan lateral, yang semuanya membanjiri tim keamanan. Berikut sejumlah temuannya:
1. Serangan API melonjak 41%
Karena AI agen sangat bergantung pada API untuk beroperasi, ledakan penggunaan ini telah sangat memperluas permukaan serangan, mengubah API menjadi titik masuk utama untuk ancaman canggih.
2. Identitas tetap menjadi mata rantai terlemah
Di antara responden, 53% menunjukkan praktik manajemen identitas dan akses (IAM) yang lunak sebagai tantangan utama, menegaskan bahwa kontrol akses yang tidak memadai sekarang menjadi vektor utama untuk pencurian kredensial dan eksfiltrasi data.
3. Risiko pergerakan lateral tetap ada
28% responden menunjukkan akses jaringan tak terbatas antara beban kerja cloud sebagai ancaman yang berkembang, memungkinkan penyerang untuk berputar bebas di seluruh lingkungan dan mengubah kompromi kecil menjadi insiden besar.
4. Keharusan yang berkembang untuk penyatuan cloud dan operasi keamanan (SOC)
Kompleksitas multivendor dan penyebaran alat memperparah risiko, menjadikan penyatuan keamanan cloud dan SOC sebagai kebutuhan strategis.
5. Penyebaran alat menciptakan titik buta
Mengelola rata-rata 17 alat keamanan cloud dari lima vendor menciptakan data yang terfragmentasi dan kesenjangan konteks, memperlambat respons insiden. Akibatnya, 97% responden memprioritaskan konsolidasi jejak keamanan cloud mereka.
6. Resolusi lambat silo
Alur kerja yang terputus-putus dan sumber data yang terisolasi antara tim cloud dan SOC menghentikan remediasi, dengan 30% tim membutuhkan waktu lebih dari satu hari penuh untuk menyelesaikan insiden.
7. Cloud dan SOC harus bergabung
Konsensusnya jelas: 89% organisasi percaya keamanan cloud dan aplikasi harus terintegrasi penuh dengan SOC agar efektif.
8. Pertahanan end-to-end dengan kecepatan mesin
Saat musuh mempersenjatai AI untuk lebih mempercepat serangan, visibilitas statis dan alat yang tertutup membuat lingkungan cloud terekspos. Laporan tersebut menekankan bahwa, untuk tetap menjadi yang terdepan, organisasi membutuhkan solusi end-to-end yang menggabungkan pengurangan risiko proaktif dengan respons insiden reaktif.
Seiring dengan pertumbuhan infrastruktur cloud untuk menampung masuknya beban kerja AI, infrastruktur ini telah menjadi target penting, dengan 99% responden melaporkan setidaknya satu serangan pada sistem AI mereka dalam setahun terakhir.
Baca juga: Perusahaan di Asia Tenggara Hadapi Krisis Keamanan Cloud
Secara bersamaan, munculnya pengkodean getaran berbantuan GenAI, yang digunakan oleh 99% responden, menghasilkan kode yang tidak aman lebih cepat daripada yang dapat ditinjau oleh tim keamanan. Dari 52% tim yang mengirimkan kode setiap minggu, hanya 18% yang dapat memperbaiki kerentanan pada kecepatan itu, meninggalkan risiko yang tidak tertangani dengan cepat di seluruh lingkungan cloud.
Elad Koren, Wakil Presiden Manajemen Produk, Cortex mengatakan bahwa etika organisasi secara agresif menskalakan investasi cloud untuk mendukung inisiatif AI, di mana mereka secara tidak sengaja membuka pintu ke vektor serangan baru yang canggih.
"Penelitian kami menegaskan bahwa pendekatan tradisional untuk keamanan cloud tidak memadai, membuat tim keamanan memerangi ancaman kecepatan mesin dengan alat yang terfragmentasi dan siklus perbaikan manual yang lambat," katanya dalam keterangan resmi.
Untuk itu, tim membutuhkan lebih dari sekadar dasbor yang menyoroti risiko yang tidak akan pernah bisa mereka bakar, sehingga mereka harus bertransformasi dengan platform yang mengutamakan agen yang mencakup kode ke cloud ke SOC untuk akhirnya beroperasi lebih cepat daripada musuh.
Berdasarkan survei terhadap lebih dari 2.800 eksekutif dan praktisi keamanan di 10 negara, laporan tersebut mengungkapkan perubahan penting yang didorong oleh AI di cloud yang mencakup perbatasan baru risiko cloud, di mana penyerang dengan cepat berputar untuk mengeksploitasi lapisan dasar cloud, menargetkan infrastruktur API, identitas, dan pergerakan jaringan lateral, yang semuanya membanjiri tim keamanan. Berikut sejumlah temuannya:
1. Serangan API melonjak 41%
Karena AI agen sangat bergantung pada API untuk beroperasi, ledakan penggunaan ini telah sangat memperluas permukaan serangan, mengubah API menjadi titik masuk utama untuk ancaman canggih.
2. Identitas tetap menjadi mata rantai terlemah
Di antara responden, 53% menunjukkan praktik manajemen identitas dan akses (IAM) yang lunak sebagai tantangan utama, menegaskan bahwa kontrol akses yang tidak memadai sekarang menjadi vektor utama untuk pencurian kredensial dan eksfiltrasi data.
3. Risiko pergerakan lateral tetap ada
28% responden menunjukkan akses jaringan tak terbatas antara beban kerja cloud sebagai ancaman yang berkembang, memungkinkan penyerang untuk berputar bebas di seluruh lingkungan dan mengubah kompromi kecil menjadi insiden besar.
4. Keharusan yang berkembang untuk penyatuan cloud dan operasi keamanan (SOC)
Kompleksitas multivendor dan penyebaran alat memperparah risiko, menjadikan penyatuan keamanan cloud dan SOC sebagai kebutuhan strategis.
5. Penyebaran alat menciptakan titik buta
Mengelola rata-rata 17 alat keamanan cloud dari lima vendor menciptakan data yang terfragmentasi dan kesenjangan konteks, memperlambat respons insiden. Akibatnya, 97% responden memprioritaskan konsolidasi jejak keamanan cloud mereka.
6. Resolusi lambat silo
Alur kerja yang terputus-putus dan sumber data yang terisolasi antara tim cloud dan SOC menghentikan remediasi, dengan 30% tim membutuhkan waktu lebih dari satu hari penuh untuk menyelesaikan insiden.
7. Cloud dan SOC harus bergabung
Konsensusnya jelas: 89% organisasi percaya keamanan cloud dan aplikasi harus terintegrasi penuh dengan SOC agar efektif.
8. Pertahanan end-to-end dengan kecepatan mesin
Saat musuh mempersenjatai AI untuk lebih mempercepat serangan, visibilitas statis dan alat yang tertutup membuat lingkungan cloud terekspos. Laporan tersebut menekankan bahwa, untuk tetap menjadi yang terdepan, organisasi membutuhkan solusi end-to-end yang menggabungkan pengurangan risiko proaktif dengan respons insiden reaktif.



Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.