Gamer Waspada! Botnet Tsundere Incar Gim Valorant Hingga R6x
24 November 2025 |
14:00 WIB
Desyinta Nuraini
Jurnalis Hypeabis.id
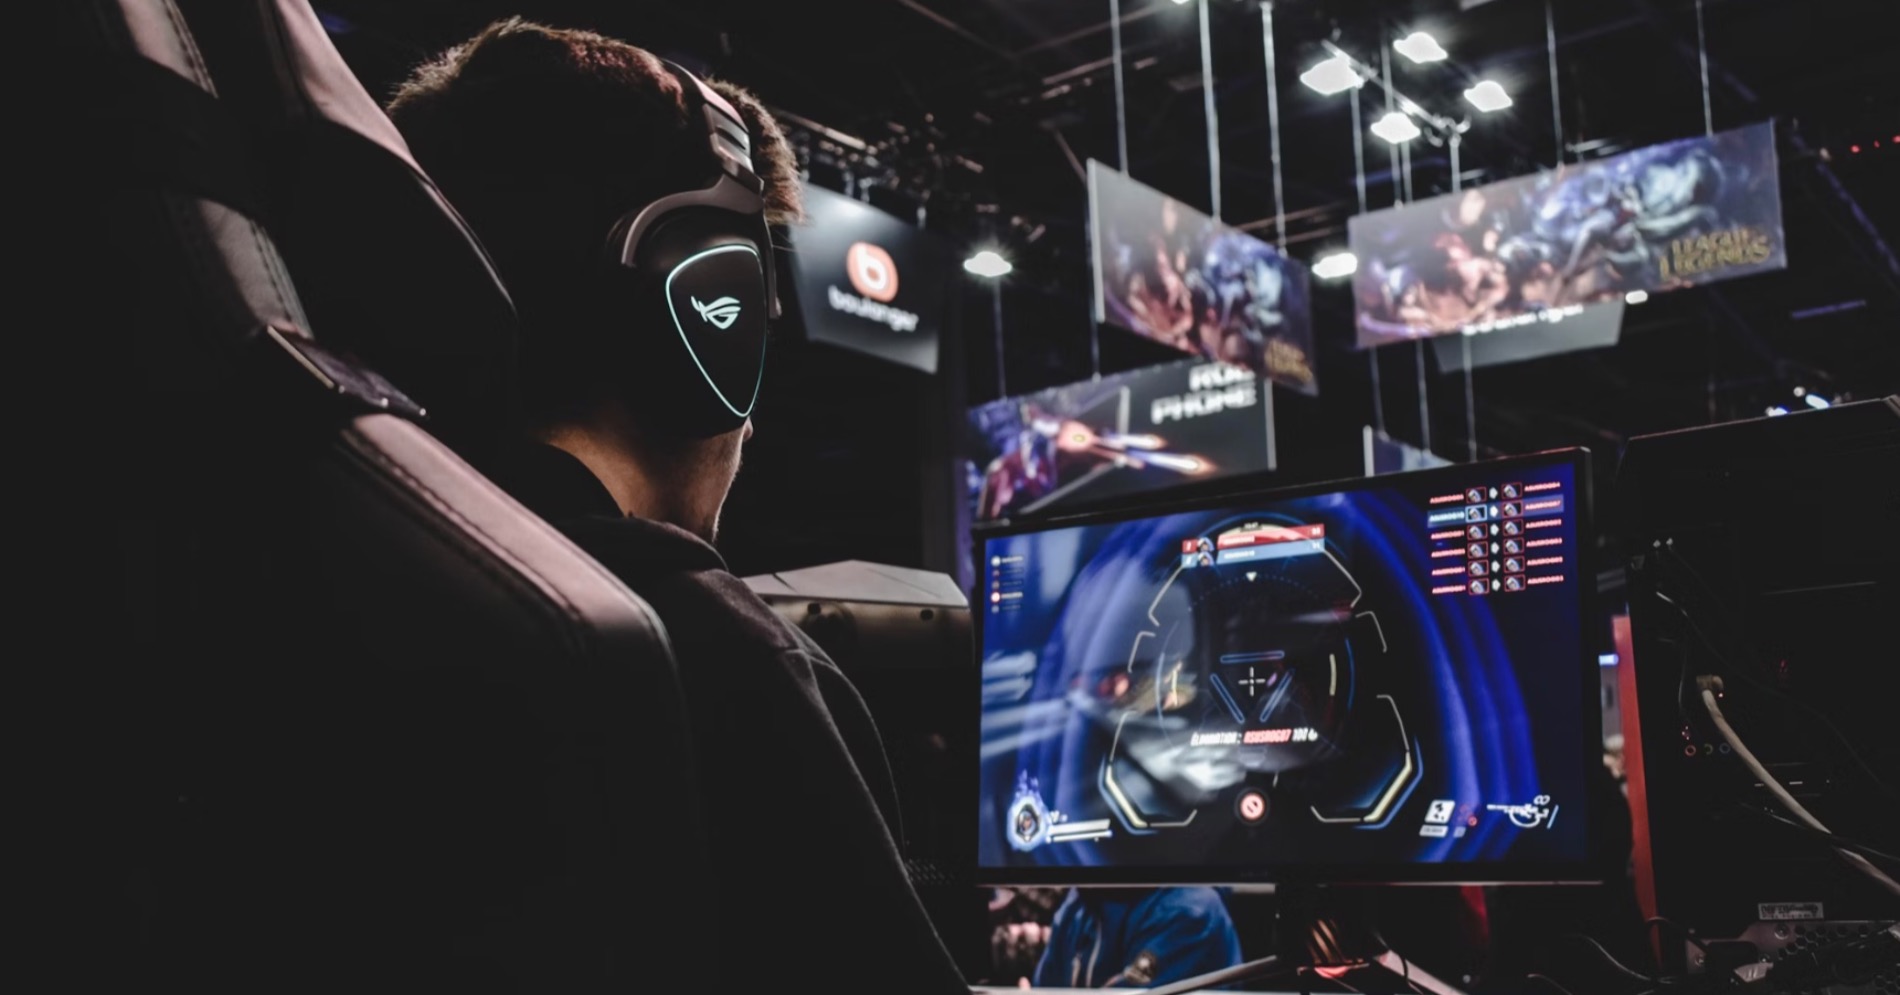
Ancaman baru kembali muncul dari ruang gelap dunia siber di tengah meningkatnya popularitas gim daring dan ekosistem Web3. Tim Riset dan Analisis Global Kaspersky (GReAT) melaporkan kemunculan botnet “Tsundere”, jaringan infeksi digital yang berkembang pesat dan menyasar pengguna Windows melalui penginstal gim palsu.
Botnet adalah jaringan komputer atau perangkat yang terinfeksi malware dan dikendalikan dari jarak jauh oleh penjahat siber. Botnet Tsundere pertama kali terdeteksi pada Juli 2025, menyasar pemain gim yang mengunduh installer tidak resmi.
Baca juga: Gim yang Tak Punya IGRS Diblokir Mulai 2026, Pelaku Industri Minta Skema Bertahap
Para penyerang memanfaatkan berkas MSI yang disamarkan sebagai pengaturan gim populer seperti Valorant, CS2, hingga R6x. Jejak penyebarannya pun telah terlihat di berbagai negara, mulai Meksiko, Chili, Rusia, hingga Kazakhstan.
“Tsundere menunjukkan betapa cepatnya penjahat siber beradaptasi. Dengan beralih ke mekanisme Web3, infrastrukturnya menjadi jauh lebih fleksibel dan tangguh,” ujar Lisandro Ubiedo, pakar keamanan senior GReAT Kaspersky, dikutip Hypeabis.id, Senin (24/11/2025).
Adapun yang membuat Tsundere berbeda dari botnet konvensional adalah pendekatannya yang memanfaatkan kontrak pintar Web3 untuk menyimpan alamat command and control (C2). Dengan mekanisme ini, pelaku hanya memerlukan satu transaksi blockchain untuk memperbarui lokasi server kendali, membuat infrastruktur botnet jauh lebih tangguh, sulit dilacak, dan cepat berubah.
Panel C2 Tsundere mendukung dua jalur infeksi, yaitu penginstal MSI atau skrip PowerShell yang menghasilkan implan bot secara otomatis. Setelah tertanam, bot dapat mengeksekusi JavaScript berbahaya yang dikirim secara dinamis melalui saluran WebSocket terenkripsi, membuka peluang bagi beragam tindakan intrusi.
Untuk mengelola infeksi dan memperbarui lokasi C2, botnet Tsundere menggunakan referensi tetap pada blockchain Ethereum, seperti dompet dan kontrak yang telah ditentukan. Mengubah server C2 hanya memerlukan satu transaksi yang memperbarui variabel status kontrak dengan alamat baru. Ekosistem botnet ini juga mencakup pasar terintegrasi dan panel kontrol yang dapat diakses melalui antarmuka yang sama.
Kaspersky menilai dengan keyakinan tinggi bahwa pelaku di balik Tsundere kemungkinan berbahasa Rusia. Indikasi itu terlihat dari elemen bahasa dalam kode serta kesamaan pola serangan sebelumnya.
Analisis lebih dalam juga menghubungkan Tsundere dengan 123 Stealer, sebuah infostealer yang dikenal luas di pasar bawah tanah dan dijual seharga US$120 oleh pengembang bernama koneko.
“Kami sudah melihat distribusi aktif melalui penginstal game palsu dan aktivitas berbahaya sebelumnya, sehingga pengembangan lebih lanjut oleh botnet ini sangat mungkin terjadi,” sebut Lisandro.
Penggunaan gim populer sebagai umpan menjadikan botnet ini ancaman serius, terutama di tengah maraknya platform unduhan tidak resmi yang menawarkan crack, mod, atau versi lite dari gim terkenal. Strategi ini memanfaatkan kelemahan perilaku pemain yang kerap tergoda kecepatan unduh dibanding keamanan.
Oleh karena itu, Kaspersky membagikan sejumlah langkah protektif yang relevan bagi para gamer Indonesia agar tetap aman. Pertama, selalu gunakan perangkat lunak berlisensi dan platform game resmi dari penerbit terverifikasi secara eksklusif. Praktik ini penting untuk melindungi perangkat Anda dari akses tidak sah oleh pelaku kejahatan siber.
Kedua, pasang solusi keamanan tepercaya dan ikuti rekomendasinya. Solusi yang aman akan menyelesaikan sebagian besar masalah secara otomatis dan mengirimkan peringatan.
Ketiga, hindari mengunduh berkas yang dapat dieksekusi dari sumber yang tidak dikenal atau tidak tepercaya. Keempat, waspadai email phishing yang meminta untuk memasang aplikasi dari situs yang tidak dikenal.
Terakhir, patuhi praktik terbaik termasuk pembaruan perangkat lunak secara berkala, penerapan kata sandi yang kuat dan autentikasi dua faktor, serta pemantauan berkelanjutan terhadap tanda-tanda peretasan.
(Baca artikel Hypeabis.id lainnya di Google News)
Botnet adalah jaringan komputer atau perangkat yang terinfeksi malware dan dikendalikan dari jarak jauh oleh penjahat siber. Botnet Tsundere pertama kali terdeteksi pada Juli 2025, menyasar pemain gim yang mengunduh installer tidak resmi.
Baca juga: Gim yang Tak Punya IGRS Diblokir Mulai 2026, Pelaku Industri Minta Skema Bertahap
Para penyerang memanfaatkan berkas MSI yang disamarkan sebagai pengaturan gim populer seperti Valorant, CS2, hingga R6x. Jejak penyebarannya pun telah terlihat di berbagai negara, mulai Meksiko, Chili, Rusia, hingga Kazakhstan.
“Tsundere menunjukkan betapa cepatnya penjahat siber beradaptasi. Dengan beralih ke mekanisme Web3, infrastrukturnya menjadi jauh lebih fleksibel dan tangguh,” ujar Lisandro Ubiedo, pakar keamanan senior GReAT Kaspersky, dikutip Hypeabis.id, Senin (24/11/2025).
Adapun yang membuat Tsundere berbeda dari botnet konvensional adalah pendekatannya yang memanfaatkan kontrak pintar Web3 untuk menyimpan alamat command and control (C2). Dengan mekanisme ini, pelaku hanya memerlukan satu transaksi blockchain untuk memperbarui lokasi server kendali, membuat infrastruktur botnet jauh lebih tangguh, sulit dilacak, dan cepat berubah.
Panel C2 Tsundere mendukung dua jalur infeksi, yaitu penginstal MSI atau skrip PowerShell yang menghasilkan implan bot secara otomatis. Setelah tertanam, bot dapat mengeksekusi JavaScript berbahaya yang dikirim secara dinamis melalui saluran WebSocket terenkripsi, membuka peluang bagi beragam tindakan intrusi.
Untuk mengelola infeksi dan memperbarui lokasi C2, botnet Tsundere menggunakan referensi tetap pada blockchain Ethereum, seperti dompet dan kontrak yang telah ditentukan. Mengubah server C2 hanya memerlukan satu transaksi yang memperbarui variabel status kontrak dengan alamat baru. Ekosistem botnet ini juga mencakup pasar terintegrasi dan panel kontrol yang dapat diakses melalui antarmuka yang sama.
Kaspersky menilai dengan keyakinan tinggi bahwa pelaku di balik Tsundere kemungkinan berbahasa Rusia. Indikasi itu terlihat dari elemen bahasa dalam kode serta kesamaan pola serangan sebelumnya.
Analisis lebih dalam juga menghubungkan Tsundere dengan 123 Stealer, sebuah infostealer yang dikenal luas di pasar bawah tanah dan dijual seharga US$120 oleh pengembang bernama koneko.
“Kami sudah melihat distribusi aktif melalui penginstal game palsu dan aktivitas berbahaya sebelumnya, sehingga pengembangan lebih lanjut oleh botnet ini sangat mungkin terjadi,” sebut Lisandro.
Penggunaan gim populer sebagai umpan menjadikan botnet ini ancaman serius, terutama di tengah maraknya platform unduhan tidak resmi yang menawarkan crack, mod, atau versi lite dari gim terkenal. Strategi ini memanfaatkan kelemahan perilaku pemain yang kerap tergoda kecepatan unduh dibanding keamanan.
Langkah Preventif
Oleh karena itu, Kaspersky membagikan sejumlah langkah protektif yang relevan bagi para gamer Indonesia agar tetap aman. Pertama, selalu gunakan perangkat lunak berlisensi dan platform game resmi dari penerbit terverifikasi secara eksklusif. Praktik ini penting untuk melindungi perangkat Anda dari akses tidak sah oleh pelaku kejahatan siber.Kedua, pasang solusi keamanan tepercaya dan ikuti rekomendasinya. Solusi yang aman akan menyelesaikan sebagian besar masalah secara otomatis dan mengirimkan peringatan.
Ketiga, hindari mengunduh berkas yang dapat dieksekusi dari sumber yang tidak dikenal atau tidak tepercaya. Keempat, waspadai email phishing yang meminta untuk memasang aplikasi dari situs yang tidak dikenal.
Terakhir, patuhi praktik terbaik termasuk pembaruan perangkat lunak secara berkala, penerapan kata sandi yang kuat dan autentikasi dua faktor, serta pemantauan berkelanjutan terhadap tanda-tanda peretasan.
(Baca artikel Hypeabis.id lainnya di Google News)



Komentar
Silahkan Login terlebih dahulu untuk meninggalkan komentar.